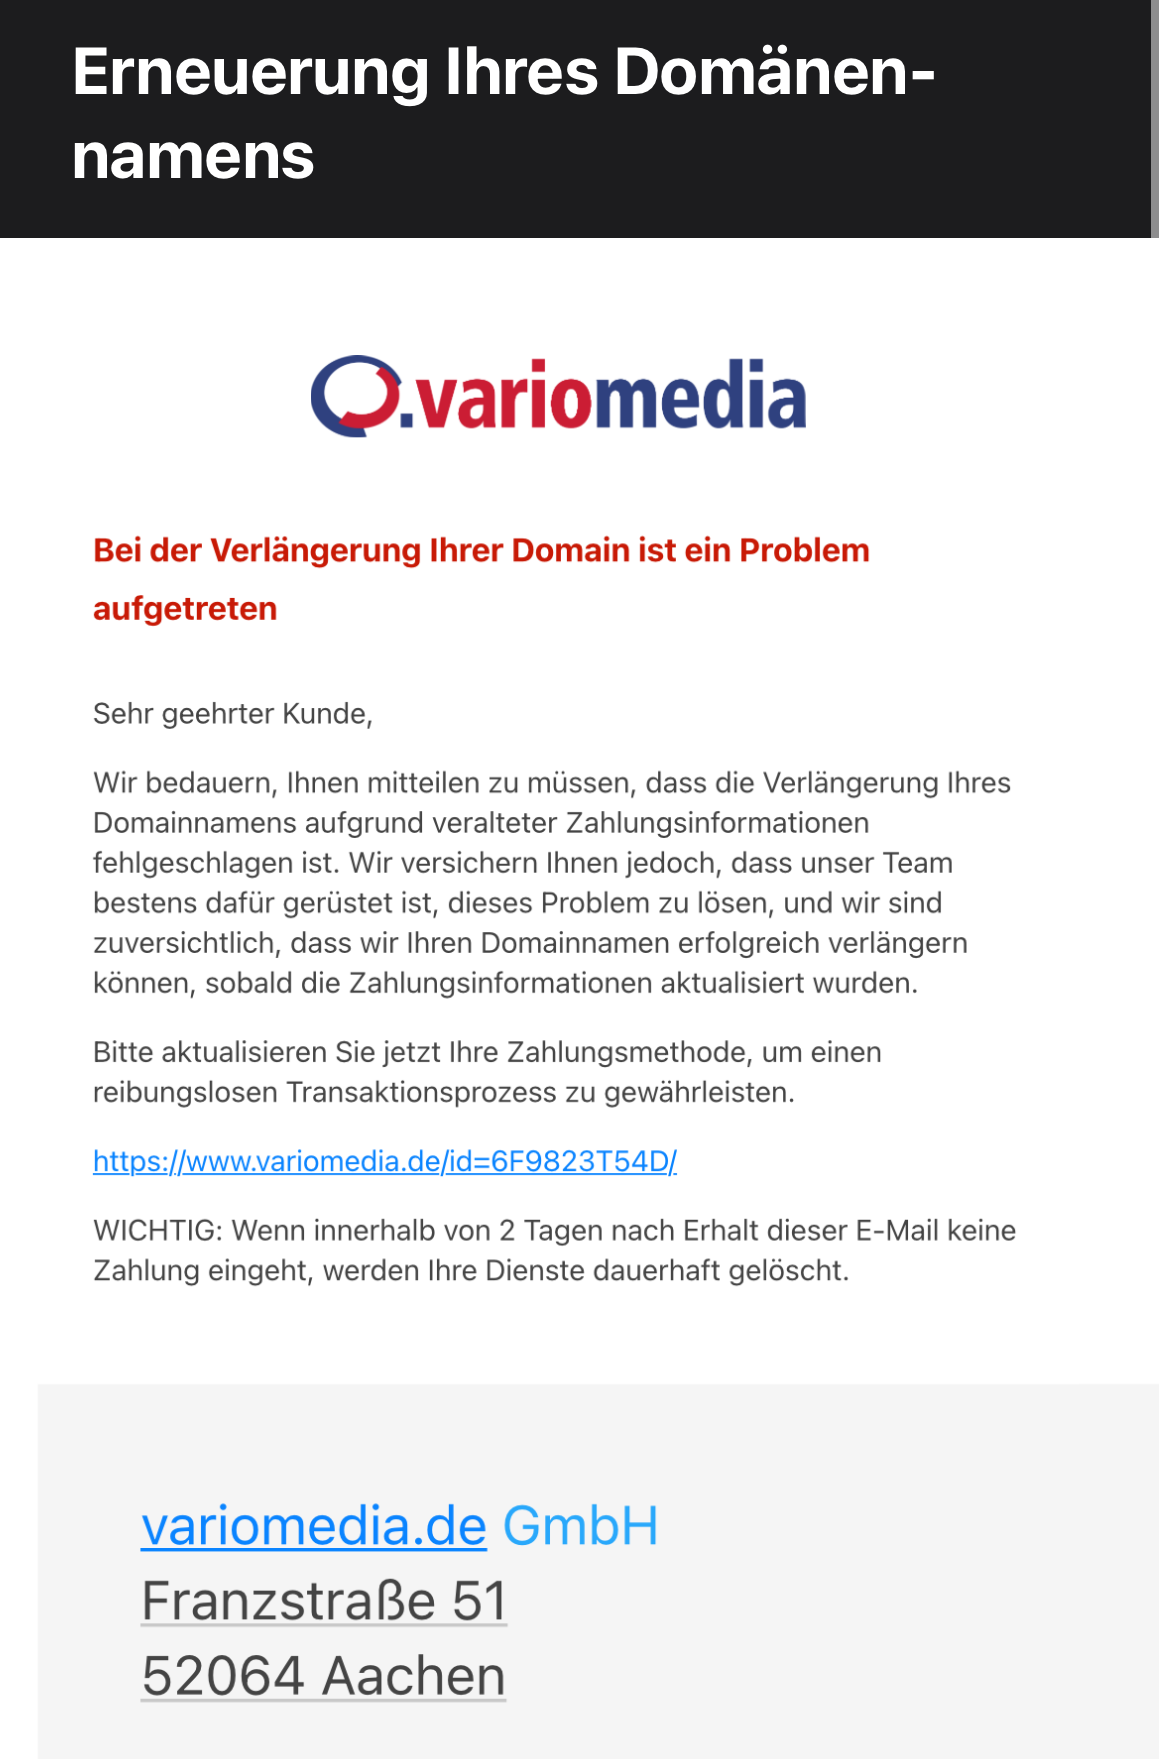
In den letzten Stunden erreichten uns mehrere Hinweise über gefälschte Zahlungsaufforderungen an einige unserer Kundinnen und Kunden.
Die E-Mails enthalten unser Logo und verwenden unser typisches Newsletter-Layout; viele weitere Details in der E-Mail sind aber falsch: So stimmt weder unser Firmenname, noch die Anschrift oder sonstige Unternehmensdetails. Vor allem aber enthalten unsere echten E-Mails immer Ihre Kundennummer im Betreff und eine persönliche Anrede.
Wenn Sie eine solche E-Mail erhalten haben, klicken Sie bitte auf keinen Fall den Link an und antworten Sie auch nicht auf die E-Mail.
Wir verlängern grundsätzlich alle Domains, die nicht gekündigt wurden automatisch und stellen diese Verlängerung erst nachträglich in Rechnung.
Unser eigener Spamfilter blockiert die betrügerischen E-Mails bereits; bei anderen E-Mail-Providern scheinen die Spam-Mails aber nach wie vor zugestellt zu werden.
Bei den E-Mail-Adressen, an die die E-Mails geschickt wurden, handelt es sich nach unseren Erkenntnissen um E-Mail-Adressen, die sich auf öffentlichen Webseiten befinden. Wir haben keine Hinweise darauf, dass für den Betrugsversuch echte, bei uns gespeicherte Kundendaten verwendet wurden.
In der von vielen Webseiten genutzten Skriptsprache PHP wurden heute (21.10.2026) zwei kritische Sicherheitslücken (CVE-2026-109618,…
Neue Domains für Städte, Branchen und Technologien: Am 7. Oktober 2026 hat ICANN beim sogenannten…
Gute Nachrichten für alle Kundinnen und Kunden mit einem Easy.C- oder Easy.D-Hosting-Paket: Wir haben die…
Am 17.11.2026 startet die freie Registrierung der neuen Domainendungen .eat, .fly und .here. Die verbindliche…
Wir werden unser Angebot an MySQL- und MariaDB-Versionen in Zukunft stärker auf aktuell gepflegte LTS-Versionen…
Ab sofort stehen bei Variomedia zwei neue Datenbank-Versionen zur Verfügung: MySQL 9.7 LTS und MariaDB…